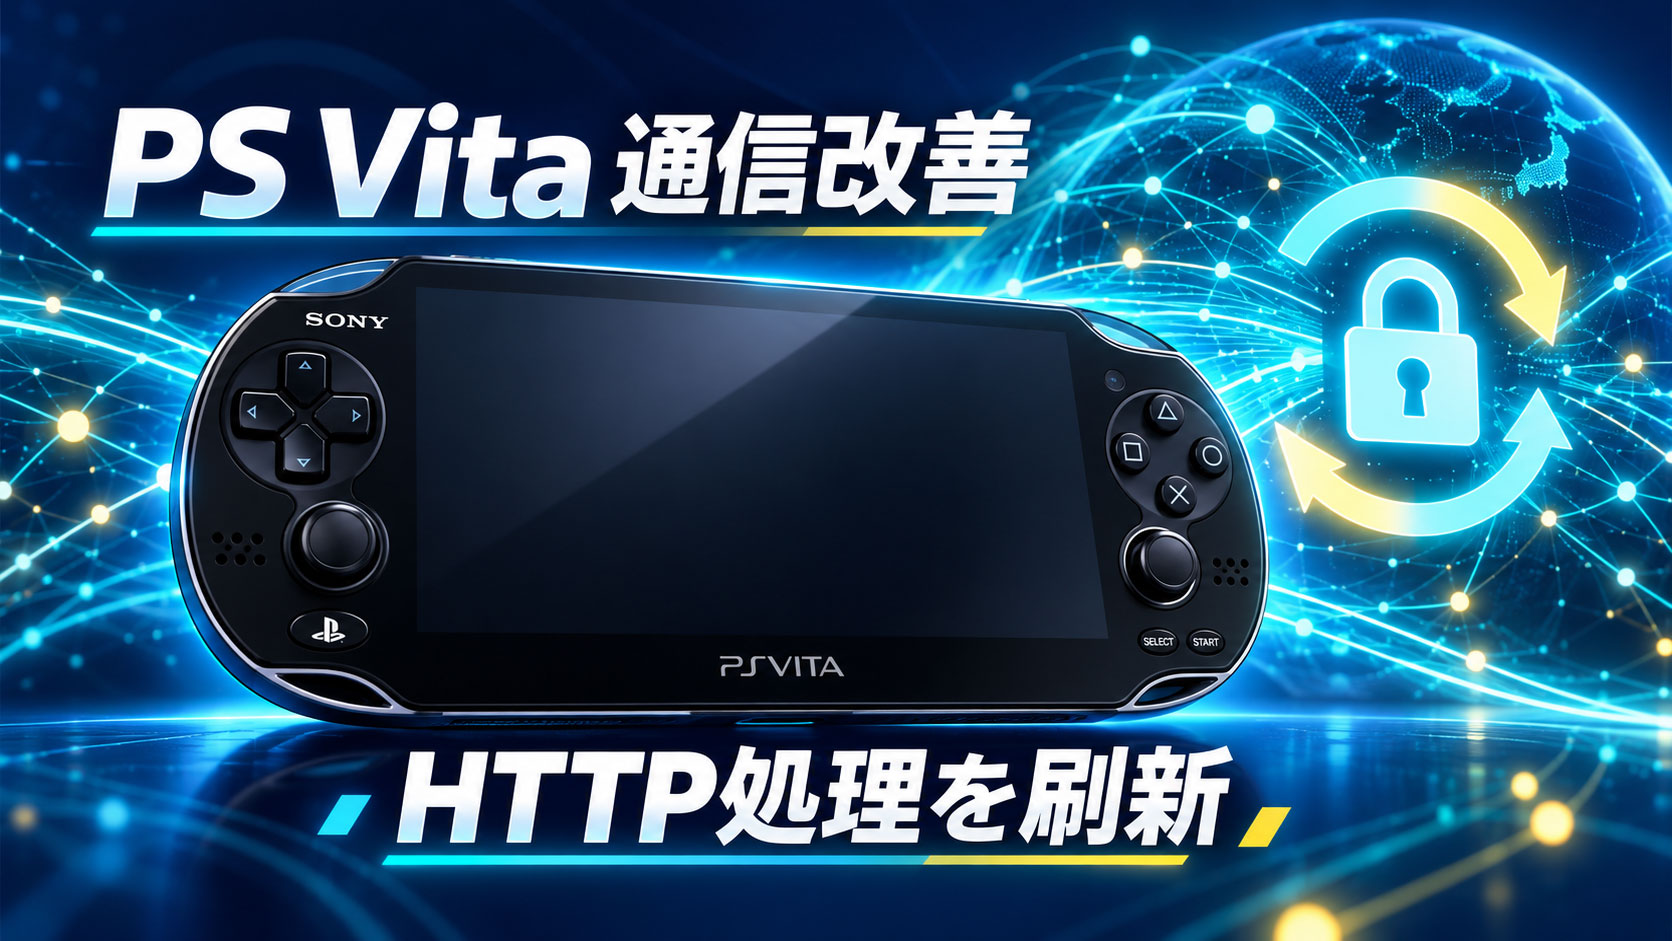
PS Vita向けの非公式通信改善ツール『vitals』の最新版となるv1.5が、2026年10月28日に公開されました。開発を手掛けるnyirsh氏(Davide Villa)によると、今回のアップデートでは通信処理の仕組みが大きく変更され、PS Vitaのゲームやアプリが使用するHTTPライブラリを独自のものに置き換える方式が採用されています。
これまでのように古いTLS通信を補修するだけでなく、HTTP通信そのものに手を加えているのが大きな特徴です。PlayStation Store(PS Store)への対応も案内されていますが、導入には既存プラグインの削除やシステム領域の変更が伴うため、注意が必要です。
●『vitals』v1.5配布ページ(GitHub Releases)
https://github.com/nyirsh/vitals/releases/tag/1.5
●『vitals』README/導入時の注意事項(GitHub)
https://github.com/nyirsh/vitals
PS Vitaの通信改善は、なぜ必要なのか?
2011年に発売されたPS Vitaは、現在もゲームやWebブラウザーを利用できるものの、発売当時と比べてインターネットの通信環境は大きく変化しています。特に、Webサイトとの暗号化通信に使われる「TLS」や、通信相手を確認するための証明書が古くなっていると、接続先が正常に稼働していてもHTTPS通信に失敗することがあります。
こうした問題を補うため、改造済みのPS Vitaでは『iTLS-Enso』や『tls_fixer』などの非公式プラグインが利用されてきました。『vitals』も、こうした通信改善の流れを受け継ぐツールです。ただし、今回のv1.5は従来の方式からさらに踏み込んだ内容になっています。
TLSの補修から、HTTPライブラリそのものの置き換えへ
今回の最大の変更点は、ソニー製のHTTPライブラリ『SceLibHttp』を、『vitals』独自の実装に置き換える仕組みになったことです。新しい実装には、暗号化通信を扱う「MbedTLS」が利用されています。
TLSは通信内容を暗号化するための技術ですが、HTTPライブラリは、それに加えて接続先へのリクエストや応答の受け取りなど、通信全体に関わる処理を担当します。従来の『vitals』では主にTLS部分を新しい仕組みに置き換えていましたが、v1.5ではゲームやアプリ、本体のシステムが利用するHTTP処理まで独自実装に切り替えるようになりました。
つまり、単に「古いPS Vitaでも新しいHTTPS通信ができるようにする」というだけではなく、通信の仕組み自体を見直したアップデートというわけです。ただし、すべてのアプリや通信方式に対応するという意味ではなく、実際の動作は利用するソフトや接続先によって異なる可能性があります。
PS Storeへの対応や、通信先の変更処理も改善!
利用者にとって気になるのが、PS Storeとの通信です。従来、改造環境でPSNの接続先を変更するために使われていた『reAuth』について、開発者はv1.5の独自HTTP実装では不要になったと説明しています。PS Storeも『vitals』側のHTTPライブラリで動作するというのが、今回の案内です。
ただし、これは開発者が説明している対応状況であり、PS Storeのすべての機能や、あらゆるアカウント環境で正常に利用できることまで確認されたわけではありません。「PS Storeが完全に復活した」と受け取らないようにしたいところです。
このほか、通信先のホスト名を別のサーバーへ振り向けるリダイレクト機能にも改善が加えられました。DNSによる名前解決時のリダイレクトに対応したほか、接続先がコミュニティ運営のサーバーなどに変更されている場合は、応答を待つ時間を長くする仕組みが追加されています。
さらに、接続時に送る「User-Agent」の変更や、ネットワーク設定で指定したプロキシの利用にも対応。ブラウザーで証明書に問題のあるサイトを更新後に読み込めてしまう不具合も修正され、接続テストでは不正な証明書を正しく拒否できるか確認する項目が加わっています。
既存の『iTLS-Enso』から乗り換える必要はある?
『vitals』の導入対象は、taiHENを利用できる改造済みPS Vitaのうち、ファームウェア3.60/3.65を搭載した本体です。ソニーによる公式アップデートではなく、未改造のPS Vitaへそのまま導入できるものでもありません。
特に注意したいのが、インストール時に既存の通信改善プラグインを削除する点です。『vitals』はシステム領域のvs0:や、プラグインの設定を保存するur0:tai/config.txtなどに変更を加えます。また、競合を避けるため、『iTLS-Enso』『reAuth』『tls_fixer』のプラグインや関連設定を取り除く処理も含まれています。
そのため、現在の『iTLS-Enso』環境で特に問題が起きていない人が、必ずしも乗り換える必要はありません。開発者自身も、現状の通信環境に満足していて新機能を必要としていないのであれば、新しいという理由だけで『vitals』へ移行しないよう強く注意しています。
アンインストールしても、元のプラグインは自動復元されない
もうひとつ知っておきたいのが、元に戻す際の手間です。『vitals』にはアンインストール機能がありますが、導入時に削除された『iTLS-Enso』『reAuth』『tls_fixer』が自動的に再インストールされるわけではありません。開発者の説明では、『iTLS-Enso』が保存していたソニー純正証明書のバックアップを戻す処理は用意されているものの、それだけで従来のプラグイン環境が完全に復元されるわけではないのです。
導入を検討する場合は、本体のバックアップに加えてur0:tai/config.txtなどの設定を保存し、問題が起きたときにプラグインを無効にして起動する方法や、以前の環境へ戻す手順を把握しておく必要があります。システムに関わるツールだけに、十分に準備したうえで判断したいところです。
PS Vitaの通信機能を現在のネットワーク環境に近づけるという点で、今回のv1.5は興味深いアップデートです。特に、古いゲームの接続先をコミュニティサーバーへ変更して利用している人や、PS Storeとの通信に問題を抱えている人にとっては、検討する価値がありそうです。一方で、互換性や安定性については今後の実機検証も必要であり、現状で不便を感じていない場合は慎重に様子を見てもよさそうです。
via.Reddit







 プラレール 銀河鉄道999
 Divoom Ditoo Pro